DORAPRO
Registro de información de terceros TIC en DORA: el activo que los supervisores van a pedir
El registro de terceros TIC no es un inventario decorativo: bajo DORA será la prueba de que tu entidad entiende sus dependencias críticas.
22 de junio de 202621 min
OtrosPRO
Criptografía según NIST: por qué el catálogo más aburrido de internet sigue decidiendo tu seguridad
La página de criptografía de NIST parece anodina. No lo es. Ahí se cuecen los algoritmos, validaciones y transiciones que acaban marcando qué cifrado resiste y cuál se queda obsoleto.
15 de junio de 202619 min
OtrosPRO
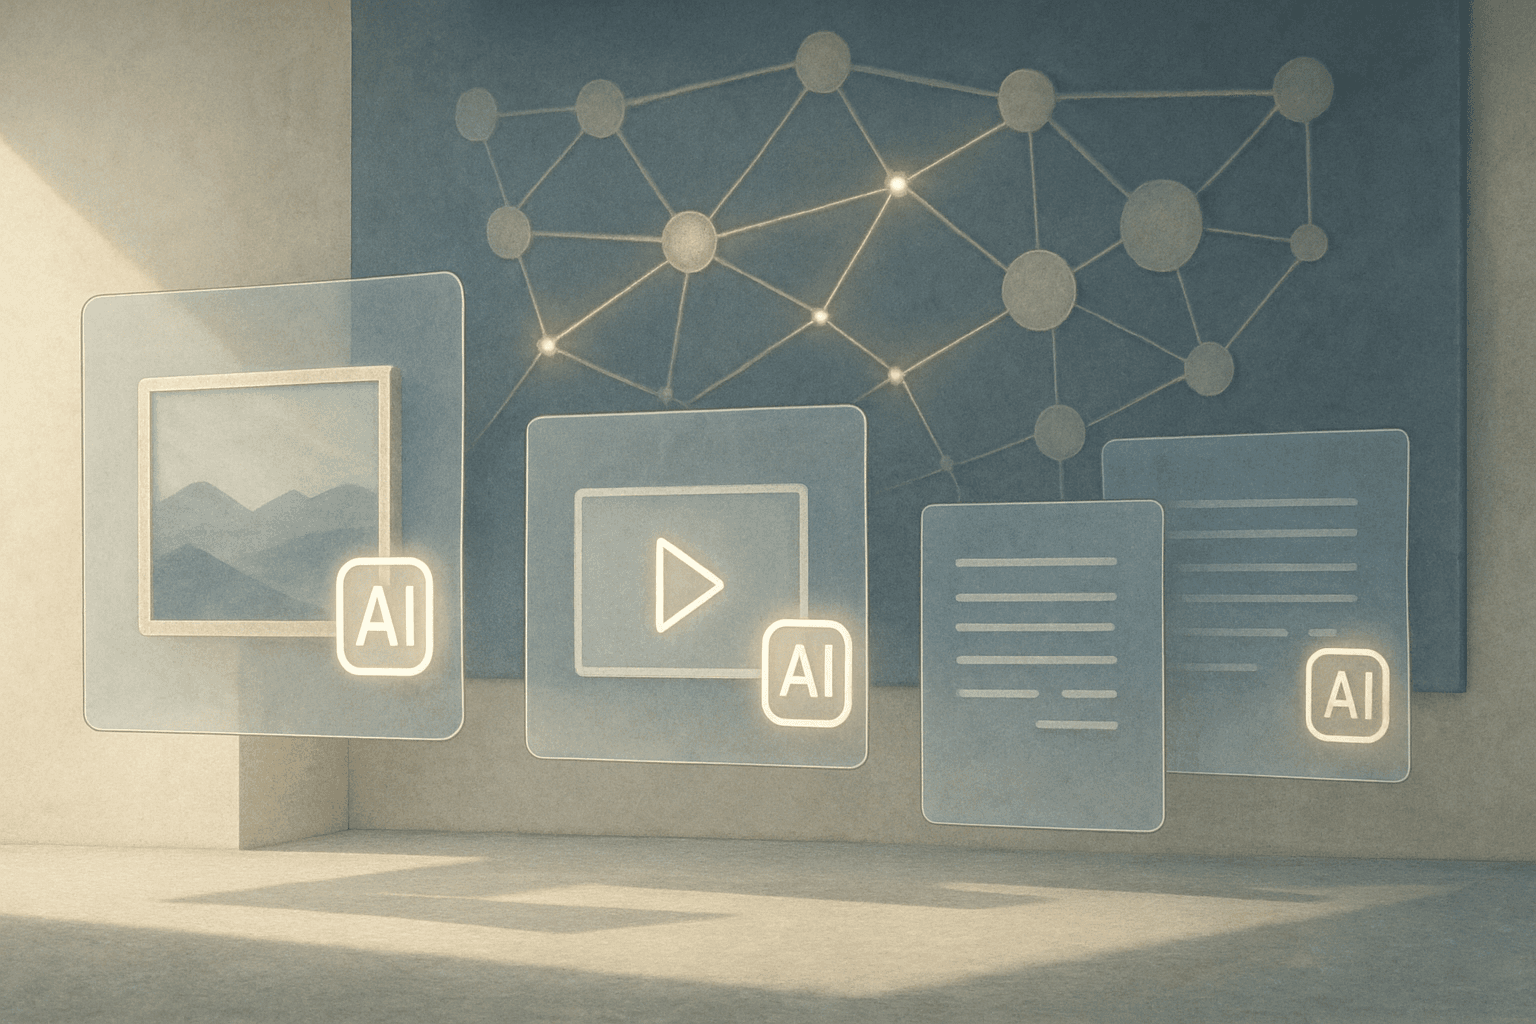
Bruselas publica su código voluntario para etiquetar contenido generado por IA: útil, tardío y bastante menos inocuo de lo que parece
La Comisión Europea ya tiene listo su código para etiquetar contenido generado por IA. No obliga, pero marca desde hoy lo que reguladores y jueces esperarán mañana.
12 de junio de 202621 min
AI ActPRO
El AI Act y la Marca de Contenido Generado por IA: Un Imperativo para la Resiliencia y la Confianza en el Sector Financiero Europeo
El AI Act exige transparencia en el contenido generado por IA. Descubra cómo las entidades financieras pueden cumplir y fortalecer la confianza.
12 de mayo de 202617 min
Mostrando 289–292 de 292 análisis.